Theo Cointelegraph, sau vụ sàn giao dịch Bitget bị tấn công vào ngày 24 tháng 9, một khoản tiền khổng lồ 387,5 triệu USD đã bị đánh cắp và nhanh chóng luân chuyển qua nhiều chuỗi blockchain, với một phần trong số đó đổ về nền tảng hoán đổi xuyên chuỗi phi tập trung THORChain.
Tổng giám đốc Gracy Chen của Bitget đã công khai kêu gọi THORChain từ chối cung cấp dịch vụ cho các địa chỉ ví liên quan đến kẻ tấn công. Bà nhấn mạnh: “Toàn bộ ngành đang theo dõi”.
Tuy nhiên, THORChain đã kiên quyết từ chối yêu cầu này. Quyết định đó đã thổi bùng một cuộc tranh luận gay gắt giữa hai phe: một bên tin rằng các giao thức có nghĩa vụ đạo đức phải chặn đứng dòng tiền bị đánh cắp, và bên còn lại bảo vệ lý tưởng ‘cypherpunk’ về công nghệ phi tập trung, không cần cấp phép (permissionless) như một điều bất khả xâm phạm.
Trước đó, THORChain cũng đã chứng kiến các hacker của Bybit ‘rửa’ tới 1,2 tỷ USD qua giao thức của mình, điều này đã làm rõ lập trường của họ. Boone Wheeler, một nhà phát triển của THORChain, chia sẻ với Magazine:
“Một giao thức thực sự phi tập trung sẽ không thể làm gì khi gặp phải các khoản tiền bị đánh cắp đã biết – nó ‘mù’ về nguồn gốc của chúng. Nếu THORChain có khả năng chặn các khoản tiền bị đánh cắp cụ thể, nó sẽ không còn là phi tập trung nữa.”
Ranh giới của tính phi tập trung nằm ở đâu?
Tuy nhiên, các nhà phê bình lập luận rằng THORChain đã không còn giữ được sự lý tưởng đó vào tháng 5, khi các validator của họ đã bỏ phiếu để tạm dừng toàn bộ chuỗi sau khi một hệ thống tự động được kích hoạt, bởi một kẻ tấn công đã khai thác lỗ hổng và rút hơn 10 triệu USD từ một trong các kho tiền của họ.
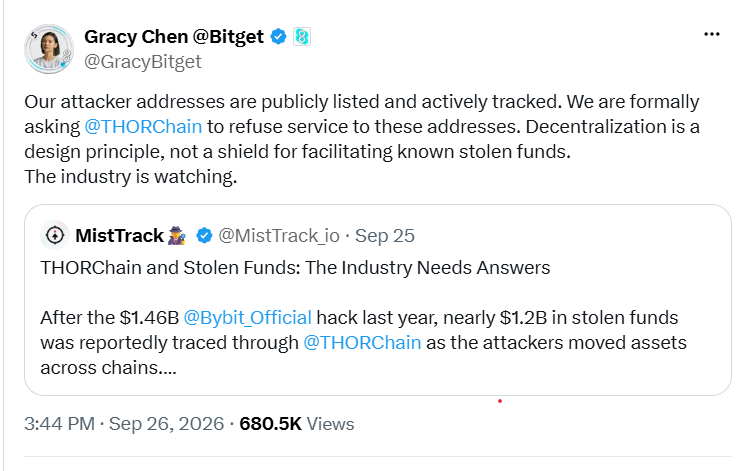
CEO Bitget tranh luận rằng THORChain nên từ chối dịch vụ. Nguồn: Gracy Chen
Trong khi đó, NEAR Intents, một đối thủ cạnh tranh của THORChain trong lĩnh vực giao dịch xuyên chuỗi, lại chọn một hướng đi hoàn toàn khác: can thiệp để chặn các quỹ liên quan đến vụ hack. Lớp bảo mật tự động SHIELD của họ đã phát hiện hơn 50 triệu USD dòng tiền đáng ngờ liên quan đến sự cố Bitget và đã ngăn chặn thành công 503.000 USD trong quá trình thực hiện. Theo báo cáo, chỉ có 166.000 USD lọt qua.
Bài liên quan: THORChain bị chỉ trích vì vụ hack Bitget, ETH vượt ra ngoài blockchain: Tổng hợp tin tức Hodler’s Digest
NEAR cũng đã từ bỏ phần thưởng phục hồi của mình từ Bitget. Alex Shevchenko, Tổng giám đốc của NEAR, chia sẻ với Magazine rằng: “NEAR Protocol là một giao thức phi tập trung: bất kỳ ai cũng có thể xây dựng trên đó, giao dịch trên đó và trở thành validator…”
“Không ai cần sự cho phép để nắm giữ hay chuyển giao tài sản, hoặc triển khai hợp đồng trên NEAR Protocol. Tuy nhiên, điều đó không có nghĩa là mọi ứng dụng được xây dựng trên NEAR phải xử lý mọi yêu cầu.”
Kể từ đó, NEAR Intents đã vấp phải nhiều chỉ trích nặng nề vì hành động can thiệp của mình, với các nhà phê bình lập luận rằng điều này cho thấy nó không hoàn toàn phi tập trung hay ‘permissionless’. Điều này có thể khiến NEAR Intents đối mặt với yêu cầu phải kiểm soát rộng rãi hơn nữa. Tuy nhiên, luật sư tiền điện tử Yuriy Brisov tin rằng vì SHIELD là một hệ thống tự động, nó vẫn có thể nằm trong phạm vi bảo vệ dành cho các giao thức phi tập trung.
“Không có đội ngũ tuân thủ, không có người ngồi đó và kiểm soát hoạt động một cách thủ công. Đây là một giải pháp thông minh, và đó là điều chúng tôi khuyến nghị cho tất cả các công ty DeFi.”
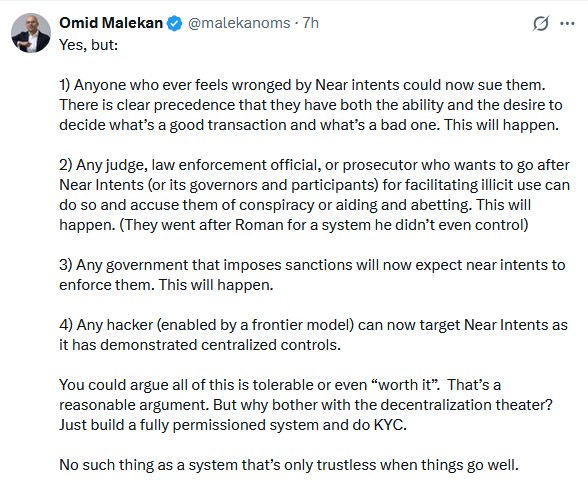
Nguồn: Omid Malekan
Phi tập trung không nhất thiết có nghĩa là trung lập
Chen của Bitget chia sẻ với Magazine rằng mặc dù bà hiểu các giao thức khác nhau có “kiến trúc, mô hình quản trị và khả năng kỹ thuật riêng biệt,” nhưng có một sự khác biệt quan trọng giữa cơ sở hạ tầng phi tập trung và việc “tạo điều kiện cho dòng tiền bị đánh cắp đã biết di chuyển.”
Bà chỉ ra hành động của NEAR Intents và cho biết: “Chúng tôi đánh giá cao phản ứng đó và sẽ tuân thủ quy trình pháp lý và phục hồi tài sản thích hợp.”
Bitget muốn hiểu “những gì có thể thực hiện được về mặt kỹ thuật và quản trị khi tài sản bị đánh cắp được xác định,” Chen nói, và liệu ngành công nghiệp có thể tìm ra các phương pháp tiếp cận khả thi cùng nhau hay không:
“Cơ sở hạ tầng phi tập trung không nhất thiết có nghĩa là không thể có cơ chế phát hiện và phản ứng với các dòng tiền bất hợp pháp đã biết.”
Điểm phức tạp trong lập luận của THORChain là họ đã chứng minh mình có thể can thiệp trong trường hợp khẩn cấp nếu muốn.
Báo cáo sau sự cố (post-mortem) về vụ khai thác tháng 5 của THORChain cho biết giao thức này tự động tạm dừng hoạt động khi các kiểm tra khả năng thanh toán phát hiện sự kiện mất khả năng thanh toán, và các nhà điều hành node sau đó có thể sử dụng các biện pháp kiểm soát khẩn cấp rộng hơn để tạm dừng giao dịch, ký kết và các hoạt động mạng khác.
Bài liên quan: SlowMist truy vết hoạt động hack Bitget đến vụ khai thác zero-day ngày 31 tháng 8
Wheeler khẳng định có “sự đồng thuận vững chắc” giữa các node của THORChain về lý tưởng phi tập trung, và rằng “việc tạm dừng chỉ được sử dụng khi có một vấn đề hoặc sự cố đang hoạt động với giao thức.”
Hơn nữa, ông cho biết không có “chức năng để sàng lọc các địa chỉ hoặc giao dịch cá nhân.” Đây là một lựa chọn trong thiết kế, vì hệ thống được “cố ý thiết kế để thực sự phi tập trung.”
THORChain đã tạm dừng chuỗi của mình vào tháng 5 do một sự cố bảo mật. Nguồn: THORChain
NEAR Intents mang đến một mô hình tương phản
Trong khi THORChain đứng ở một thái cực với hình ảnh các siêu lập trình viên ẩn danh, đội ngũ NEAR lại chiếm lĩnh vị trí trung dung. NEAR gần đây đã có một quỹ ETF mới từ Bitwise và theo đuổi một triết lý cùng cách tiếp cận khác biệt.
Shevchenko cho biết NEAR Intents được thiết kế để khuyến khích sự tham gia mở nhưng vẫn có các biện pháp đảm bảo tính toàn vẹn tài chính riêng, và SHIELD được xây dựng để “tự động áp dụng các biện pháp kiểm soát mục tiêu đối với các dòng tiền được hỗ trợ.”
Trong sự cố này, ông nói SHIELD đã sử dụng dữ liệu công khai trên chuỗi và các tín hiệu từ cơ sở dữ liệu chống rửa tiền (AML) nội bộ cùng các nhà cung cấp tình báo bên thứ ba, chẳng hạn như những thông tin được liệt kê trong tài liệu rủi ro và tuân thủ của NEAR Intents.
“SHIELD không chỉ bảo vệ NEAR Intents mà còn toàn bộ hệ sinh thái xuyên chuỗi mà nó phục vụ,” Shevchenko tuyên bố:
“Mọi vụ hack lớn đều rút cạn vốn và hoạt động khỏi nền kinh tế onchain, vì vậy việc sàng lọc các khoản tiền bị đánh cắp và hạn chế rửa tiền giúp bảo vệ tính toàn vẹn của nền kinh tế blockchain rộng lớn hơn.”
Trên thực tế, SHIELD dựa trên AI đã nhận diện hành vi đáng ngờ đằng sau vụ khai thác tương tác gửi/rút tiền Omni trị giá 3,8 triệu USD vào thứ Năm, và đã tạm dừng hoạt động.
Chen cho rằng khi các quỹ bị đánh cắp có thể được xác định một cách đáng tin cậy, những người tham gia hệ sinh thái “nên hợp tác khi khả thi về mặt kỹ thuật và pháp lý.”
Điều đó có thể bao gồm việc truy vết và chia sẻ thông tin, từ chối giao dịch, đóng băng tài sản nơi cơ sở hạ tầng cho phép, hoặc “hỗ trợ phục hồi thông qua các quy trình pháp lý và thực thi pháp luật thích hợp.”
Cái giá của việc vạch ra ranh giới
Joël Valenzuela, một người theo chủ nghĩa tự do, cypherpunk và là người đứng đầu bộ phận kinh doanh và phát triển của Dash, lập luận rằng ‘permissionless’ (không cần cấp phép) có nghĩa chính xác là như vậy.
“Các giao thức phi tập trung, thẳng thắn mà nói, không nên đặt ra bất kỳ ranh giới nào khi các khoản tiền bị đánh cắp được xác định, bởi vì khả năng làm như vậy sẽ biến chúng thành giao thức có cấp phép.”
Ông nói rằng, dù “đau đớn” khi chứng kiến tiền bị đánh cắp tự do di chuyển, nhưng khả năng can thiệp để ngăn chặn điều này “sẽ mở ra Hộp Pandora” và “cuối cùng sẽ dẫn đến mọi hình thức kiểm duyệt những người vô tội.” Thay vào đó, các sàn giao dịch tập trung nên tăng cường các giao thức bảo mật của mình, ông nói:
“Các sàn giao dịch lớn đang giữ hàng tỷ đô la cần phải xem xét nghiêm túc hơn về bảo mật của mình. Cuối cùng, DEXs (sàn giao dịch phi tập trung) mới là con đường phía trước.”
Max Shannon, chuyên gia nghiên cứu cấp cao tại Bitwise Europe, cho rằng các giao thức vẫn còn trong giai đoạn hình thành, như THORChain và NEAR, vẫn phải xây dựng lòng tin và việc từ chối rửa tiền từ các vụ hack là một “lập trường đúng đắn.”
Ông tin rằng các hành động của THORChain có thể sẽ khiến nhiều dòng tiền rửa tiền chuyển từ NEAR Intents sang THORChain.
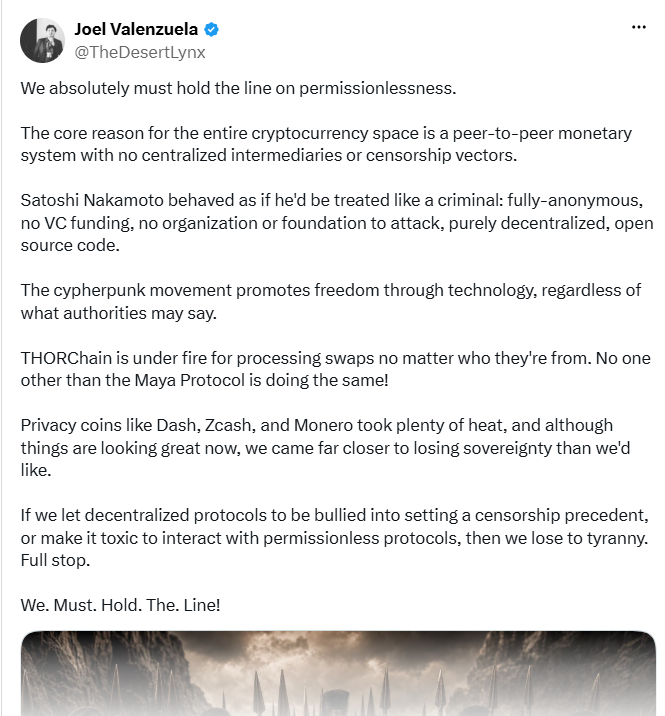
Valenzuela lập luận rằng chúng ta phải giữ vững ranh giới về tính phi tập trung. Nguồn: Joël Valenzuela
“Trung lập đáng tin cậy bằng mọi giá,” Shannon nói, là một “lý tưởng cypherpunk” mà một nhóm nhỏ người dùng và nhà phát triển tiền điện tử vẫn đang ủng hộ.
“Họ hiếm khi hỏi tại sao nó có giá trị, khi nào nó có giá trị, hoặc cái giá phải trả là gì,” ông nói. “Đây chính là sự khác biệt cốt lõi giữa NEAR Intents và THORChain.”
Magazine: Mùa altcoin đang đến — và các nhà giao dịch đang trở nên tinh tường hơn lần này
Nguồn: Cointelegraph – Furious debate about THORChain vs NEAR shows idealism has limits
Bài viết do tienso.org biên dịch và biên soạn lại từ nguồn dẫn phía trên nhằm phục vụ độc giả Việt Nam; nội dung có thể được rút gọn hoặc diễn giải lại so với bản gốc. Bản quyền nội dung gốc thuộc về tác giả và đơn vị xuất bản ban đầu. Bài viết chỉ mang tính thông tin tham khảo, không phải lời khuyên đầu tư — độc giả nên đối chiếu bản gốc và tự xác minh trước khi ra quyết định. Nếu bạn là chủ sở hữu nội dung và muốn chúng tôi hiệu chỉnh hoặc gỡ bài, vui lòng gửi yêu cầu tại trang Liên hệ của tienso.org.