Nếu những căng thẳng địa chính trị gia tăng chưa đủ để gây lo ngại, thì giờ đây, đến lượt thế giới tiền điện tử đối mặt với một mối đe dọa mang tính hạt nhân. Ngành công nghiệp tiền điện tử đang sôi nổi tranh luận về một kịch bản ngày tận thế mật mã, nơi kẻ tấn công có thể suy ra khóa riêng tư từ khóa công khai bằng cách sử dụng trí tuệ nhân tạo (AI) – một viễn cảnh từng bị coi là xa vời nhưng nay đã trở nên đáng tin cậy, đe dọa toàn bộ tài sản crypto của mọi người.
Theo Cointelegraph, nhà nghiên cứu Ethereum Justin Drake đã kêu gọi triển khai kế hoạch “chế độ bunker” vào thứ Tư tuần trước. Ông dẫn chứng những tiến bộ “đáng kinh ngạc” của trí tuệ nhân tạo có thể đẩy nhanh việc phát hiện các cuộc tấn công toán học và cuối cùng là “phá vỡ” mật mã:
“Theo tôi, giờ đây việc chuẩn bị cho khả năng ECDSA [Thuật toán Chữ ký Số Đường cong Elliptic] bị phá vỡ trước ngày lượng tử là hợp lý, trong trường hợp xấu nhất có thể chỉ trong vài tháng chứ không phải vài năm.”
Drake cho rằng ngành công nghiệp nên bắt đầu lên kế hoạch di chuyển tài sản một cách có kiểm soát sang các địa chỉ mới, nơi khóa công khai chưa từng bị tiết lộ, nhằm giảm lượng thông tin mà kẻ tấn công tiềm năng có thể khai thác.
Tuy nhiên, cảnh báo này dựa trên cơ sở nào, và liệu có thực sự đáng báo động?
Cơn hoảng loạn Crypto có chính đáng?
Mối lo ngại của Drake không chỉ dừng lại ở việc AI sẽ đẩy nhanh sự xuất hiện của máy tính lượng tử có khả năng phá vỡ mật mã, mà còn ở chỗ các hệ thống AI có thể giúp khám phá những cuộc tấn công toán học bằng điện toán cổ điển mà các nhà mật mã học con người đã bỏ lỡ.
Ông lập luận rằng đường cong elliptic – nền tảng mật mã của hầu hết các blockchain – có thể dễ bị tổn thương trước những đột phá như vậy hơn so với các hàm băm, do cấu trúc toán học phức tạp hơn, làm tăng khả năng một thuật toán cổ điển có thể phá vỡ mật mã đường cong elliptic.
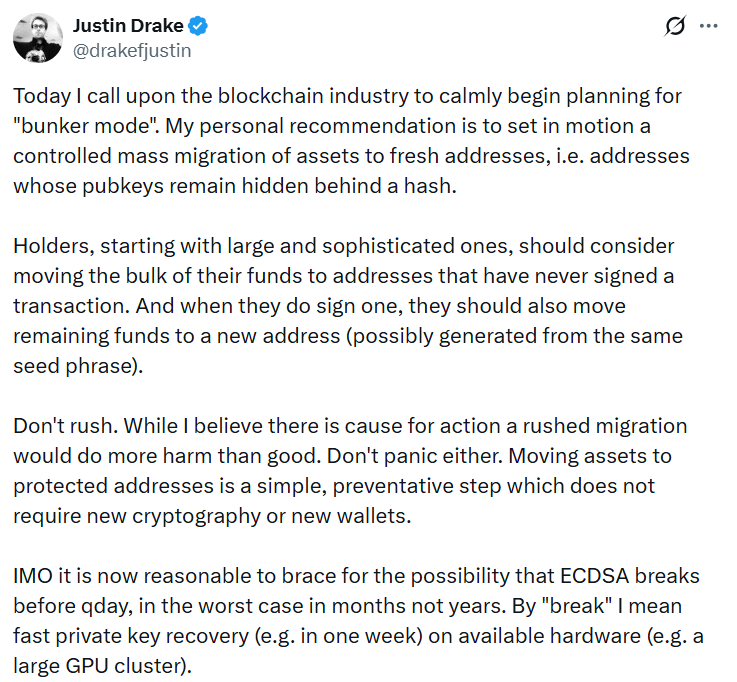
Justin Drake mong muốn ngành công nghiệp lên kế hoạch cho chế độ bunker. Nguồn: Justin Drake
Matthew Green, giáo sư mật mã học tại Đại học Johns Hopkins, đã đưa ra nhận định về đánh giá của Drake, càng đổ thêm dầu vào ngọn lửa hoảng loạn đang càn quét ngành công nghiệp tiền điện tử.
Ông nói: “Tôi nghĩ chúng ta có thể mất đi mật mã khóa công khai.”
Tuy nhiên, không phải ai cũng chia sẻ mối lo ngại này. Yehuda Lindell, Giám đốc mật mã của Coinbase, cho biết rằng theo những gì ông biết, “hoàn toàn không có bằng chứng nào” cho thấy các giả định toán học hàng thập kỷ làm nền tảng cho mật mã đường cong elliptic đã bị suy yếu.
Lucien Bourdon, nhà phân tích Bitcoin tại ví cứng Trezor, chia sẻ với tạp chí:
“Không có bất kỳ tiến bộ đáng tin cậy nào được công bố chống lại toán học đằng sau ECDSA, dù là với AI hay bất kỳ phương tiện nào khác.”
Ông nói rằng không có bản phát hành gần đây nào của OpenAI về các bài báo toán học do AI viết chứa một cuộc tấn công vào ECDSA – mặc dù Drake tin rằng đó là nguyên nhân để nghi ngờ hơn là để an tâm. Lập luận khác của Drake là các đường cong elliptic có cấu trúc toán học phức tạp hơn các hàm băm, điều này có thể khiến chúng dễ bị phá vỡ hơn.
“Ông ấy không nói rõ cách thức,” Bourdon cho biết. “Ông ấy cũng gọi khung thời gian của mình là kịch bản xấu nhất và khuyên mọi người không nên vội vã.”
Zach Herbert, CEO và đồng sáng lập ví cứng FoundationHQ, chia sẻ rằng việc chuyển tiền sang các địa chỉ mới có thể không đủ nếu khóa công khai mở rộng (xpub) đã được chia sẻ với ứng dụng ví hoặc bên thứ ba.
Trong trường hợp đó, ông nói, “họ đã có thông tin cần thiết để suy ra các khóa công khai mà bạn đang cố gắng ẩn.”
Và như Taylor Monahan, người sáng lập và CEO của ví Ethereum MetaMask, đã chỉ ra, nếu mật mã bị phá vỡ, giá trị tài sản của bạn sẽ không phải là mối lo ngại duy nhất:
“Nếu các đường cong elliptic bị phá vỡ đến mức bất kỳ khóa công khai nào bị lộ cũng dẫn đến sự xâm phạm, và đó là do một tin tặc có động cơ tài chính với ưu tiên hàng đầu là đánh cắp tiền điện tử, thì cả thế giới này sẽ về con số 0. Việc giữ ‘tiền internet ma thuật’ của bạn trong chế độ bunker sẽ không giúp ích gì.”
Vì sao việc chuyển coin có thể chưa đủ
Herbert giải thích rằng xpubs cho phép các ví tạo nhiều khóa công khai cho cùng một tài khoản, bao gồm cả những khóa dành cho các địa chỉ chưa từng được sử dụng.
Nếu một ứng dụng ví hoặc bên thứ ba đã có thông tin đó, việc chuyển tiền đến một địa chỉ mới trong cùng một tài khoản có thể không che giấu được khóa công khai của địa chỉ mới khỏi họ.
Nếu ECDSA trở nên có thể bị phá vỡ trong thực tế, “kẻ tấn công có thể khôi phục các khóa riêng tư tương ứng mà không cần chạm vào ví cứng của bạn.”
“Không, rõ ràng đó không phải là sự bảo vệ đầy đủ,” Eli Ben-Sasson, đồng sáng lập và CEO của giao thức mở rộng Ethereum StarkWare, chia sẻ với tạp chí.
“Ngoài việc chỉ di chuyển coin, nếu bạn muốn sử dụng chúng thêm lần nữa, bạn sẽ cần tải xuống các loại ví mới.”
Ông cho biết, một sự phá vỡ sẽ ảnh hưởng không chỉ đến chữ ký ví. Các chữ ký cấp độ hạ tầng của Ethereum và cơ chế đồng thuận cũng cần được chú ý, cũng như sơ đồ cam kết đa thức Kate-Zaverucha-Goldberg (KZG) được sử dụng cho dữ liệu trong các blob.
“Cuối cùng, phí gas cũng có thể tăng đáng kể, vì nhiều chức năng sẽ bị phá vỡ,” ông nói thêm.
Trên Bitcoin, một số loại địa chỉ che giấu khóa công khai đầy đủ đằng sau một hàm băm mật mã cho đến khi coin được chi tiêu. Nếu các hàm băm liên quan vẫn an toàn, điều này có thể cung cấp một lớp bảo vệ bổ sung chống lại kẻ tấn công cố gắng suy ra khóa riêng tư từ khóa công khai. Ngược lại, các địa chỉ Taproot, lại để lộ khóa công khai trực tiếp trên chuỗi.
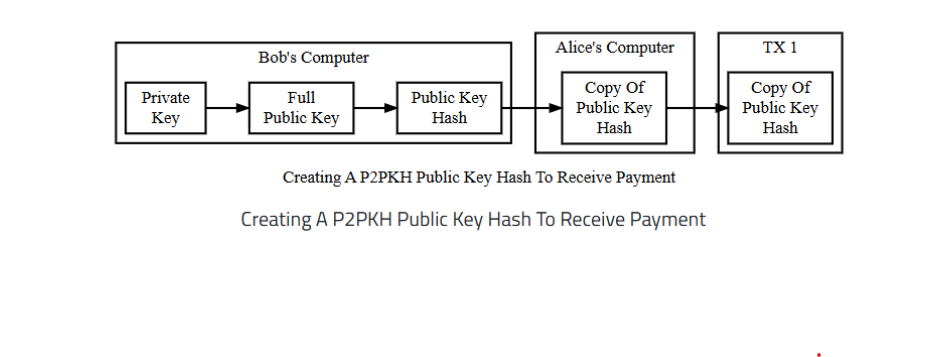
Tạo băm khóa công khai P2PKH để nhận thanh toán. Nguồn: Bitcoin.org
Bourdon cho biết các địa chỉ SegWit phổ biến, bắt đầu bằng bc1q, giữ khóa công khai ẩn cho đến khi giao dịch được thực hiện, và các ví như Trezor tạo ra các địa chỉ nhận mới để hạn chế việc tái sử dụng địa chỉ.
“Hiện tại không có gì phải làm ngay,” ông nói, đồng thời thêm rằng một cuộc di chuyển hoảng loạn sẽ gây hại nhiều hơn là có lợi. “Những người vội vã chuyển tiền thường mắc lỗi, và những kẻ lừa đảo sẽ lợi dụng những câu chuyện như thế này để tiếp cận họ.”
Cũng cần lưu ý rằng bất cứ khi nào bạn chi tiêu một Bitcoin, khóa công khai sẽ bị lộ trong mempool, tạo ra một cơ hội cho cuộc tấn công.
Không phải tất cả tài sản Crypto đều được tạo ra như nhau
Một số blockchain đã và đang chuẩn bị cho các mối đe dọa mật mã, mặc dù các giải pháp đề xuất của họ có sự khác biệt.
Trên NEAR Protocol tập trung vào AI, người dùng có thể thêm khóa FIPS-204 an toàn lượng tử vào tài khoản mainnet hiện có chỉ trong một giao dịch duy nhất, mà không cần di chuyển tài sản của họ, và các ví như Meteor hỗ trợ ký kết an toàn lượng tử. Điều này dựa trên mật mã dựa trên mạng lưới (lattice based cryptography), mà người tạo ra Ethereum, Vitalik Buterin, lo ngại cũng có thể dễ bị tấn công.
Ethereum đang phát triển một lộ trình hậu lượng tử rộng lớn hơn bằng cách sử dụng chữ ký dựa trên hàm băm và tổng hợp bằng chứng ZK, bao gồm mọi thứ từ chữ ký giao dịch đến cơ chế đồng thuận và bảo mật dữ liệu. Nền tảng này cũng đã có một đề xuất hard fork khẩn cấp và phục hồi được phác thảo trên giấy tờ.
Trong một bài đăng vào tháng 3 năm 2024, Vitalik Buterin đã phác thảo một hard fork tiềm năng có thể hoàn tác các khối sau khi xảy ra các vụ trộm cắp hàng loạt, vô hiệu hóa các giao dịch ví thông thường và cho phép người dùng đòi lại tiền bằng cách sử dụng bằng chứng không kiến thức (zero-knowledge proofs) của một cụm từ hạt giống (seed phrase).
Max Shannon, nhà nghiên cứu cấp cao tại Bitwise Europe, cho biết đó vẫn chỉ là một đề xuất với “không có khung thời gian cụ thể.”
Mặc dù chưa ai trình diễn một cuộc tấn công hoạt động được cho đến nay, ông nói rằng người dùng nên chuyển sang các chữ ký an toàn lượng tử “trong dài hạn.”
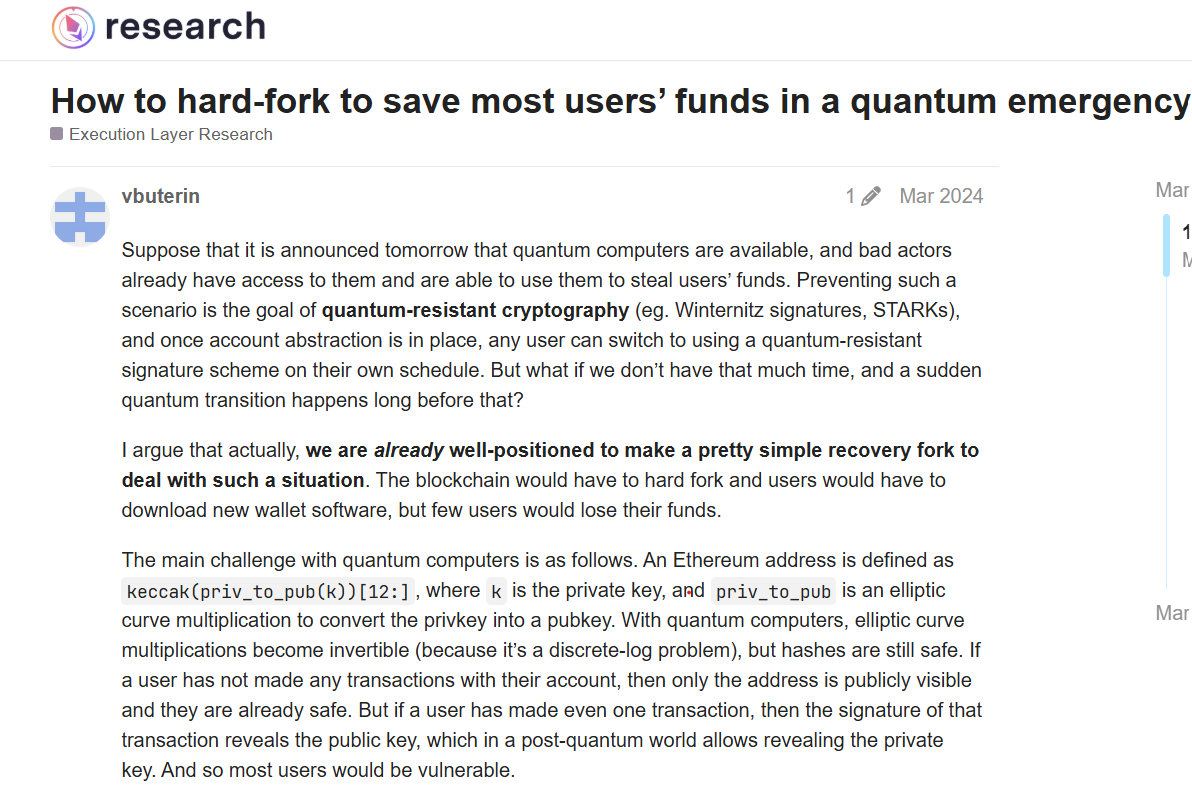
Hardfork trong trường hợp khẩn cấp lượng tử. Nguồn: Eth Research
Kiến trúc trừu tượng hóa tài khoản của Starknet cho phép người dùng chuyển đổi các sơ đồ chữ ký mà không cần di chuyển quỹ sang địa chỉ mới. Ben-Sasson cho biết công nghệ cốt lõi không cần thay đổi, “bởi vì trừu tượng hóa tài khoản có nghĩa là bạn có thể sử dụng bất kỳ sơ đồ chữ ký nào.”
Tuy nhiên, ông cho biết các thành phần khác vẫn cần được chú ý, bao gồm các phần của cây trạng thái mạng và sự phụ thuộc vào Ethereum để bảo mật.
Việc chuyển sang một địa chỉ mới sẽ không giúp ích gì cho người dùng trên Solana, vì khóa công khai bị lộ mặc định – mặc dù họ có thể di chuyển tiền đến một kho tiền hậu lượng tử như Winter Wallet.
Jacob Creech, phó chủ tịch công nghệ của Solana Foundation, cho biết người dùng Solana sẽ không cần phải chuyển sang “chế độ bunker” nếu sơ đồ chữ ký của nó trở nên có thể bị phá vỡ.
Một bản nâng cấp mạng lưới có thể cho phép người dùng chứng minh quyền sở hữu hạt giống bí mật của họ bằng cách sử dụng bằng chứng dựa trên hàm băm và di chuyển tài khoản của họ sang một sơ đồ chữ ký an toàn hơn. Một bằng chứng khái niệm hoạt động đã tồn tại, ông nói, mặc dù bản nâng cấp này chưa được triển khai.
Vậy, các nhà đầu tư Crypto có nên hoảng loạn?
Shannon cho biết Bitwise hiện không lo lắng về rủi ro lý thuyết này, nhưng nó “đáng để thận trọng.”
“Chúng ta có thể thảo luận về các địa chỉ mới và việc lộ xpub như một thử nghiệm tư duy,” Herbert nói, “nhưng tôi sẽ không giả vờ rằng những bước đó là một kế hoạch thực tế cho kịch bản đó.”
Vì một số người có thiết bị cũ, các sắp xếp đa chữ ký phức tạp hoặc Bitcoin mà họ đã không đụng đến trong nhiều năm, ông nói rằng một bản cập nhật phần mềm “sẽ không tự động bảo vệ những đồng coin đó.”
Bourdon nhắc nhở các nhà đầu tư crypto nên xem xét kỹ nguồn gốc, vì cảnh báo của Drake đi kèm với các cuộc thảo luận về động thái của Ethereum hướng tới mật mã dựa trên hàm băm mà ông khuyến nghị.
“Vì vậy, cảnh báo về một mối đe dọa chưa được chứng minh đồng thời là một lời quảng bá cho lộ trình của Ethereum,” ông nói.
Mặc dù điều đó không chứng minh Drake sai, nhưng vẫn chưa có bằng chứng nào cho thấy ECDSA sắp bị phá vỡ, và có rất nhiều rủi ro liên quan đến việc vội vã di chuyển tiền.
Tuy nhiên, nếu mật mã làm nền tảng cho ví crypto và blockchain thực sự bị phá vỡ, việc di chuyển coin có thể là phần dễ nhất trong phản ứng của ngành.
Nguồn: Cointelegraph – ‘Bunker mode’ won’t protect your crypto, critics say
Bài viết do tienso.org biên dịch và biên soạn lại từ nguồn dẫn phía trên nhằm phục vụ độc giả Việt Nam; nội dung có thể được rút gọn hoặc diễn giải lại so với bản gốc. Bản quyền nội dung gốc thuộc về tác giả và đơn vị xuất bản ban đầu. Bài viết chỉ mang tính thông tin tham khảo, không phải lời khuyên đầu tư — độc giả nên đối chiếu bản gốc và tự xác minh trước khi ra quyết định. Nếu bạn là chủ sở hữu nội dung và muốn chúng tôi hiệu chỉnh hoặc gỡ bài, vui lòng gửi yêu cầu tại trang Liên hệ của tienso.org.