Theo Cointelegraph, Liên minh Châu Âu (EU) vừa ban hành quy định mới đầy thách thức, yêu cầu các nhà cung cấp ví tiền điện tử – cả phần cứng và phần mềm – phải báo cáo mọi lỗ hổng bảo mật nghiêm trọng hoặc các lỗi đang bị khai thác tích cực chỉ trong vòng 24 giờ kể từ khi phát hiện.
Biện pháp này là một phần quan trọng của Đạo luật An ninh Mạng (Cyber Resilience Act – CRA) của EU, chính thức có hiệu lực vào thứ Sáu vừa qua, theo thông báo từ Ủy ban Châu Âu.
Cụ thể, các nhà sản xuất phải gửi cảnh báo sớm về các lỗ hổng nghiêm trọng trong vòng 24 giờ. Sau đó, một thông báo đầy đủ phải được nộp trong vòng 72 giờ. Báo cáo cuối cùng sẽ được yêu cầu 14 ngày sau khi các biện pháp khắc phục hoặc giảm thiểu rủi ro được triển khai, và trong vòng một tháng đối với các sự cố nghiêm trọng.
Ủy ban Châu Âu khẳng định, những yêu cầu báo cáo mới này nhằm mục đích tăng cường bảo vệ người tiêu dùng và doanh nghiệp khỏi các mối đe dọa trên không gian mạng. Quy định áp dụng cho tất cả các sản phẩm “có yếu tố kỹ thuật số được cung cấp tại EU” và là nền tảng cho chiến lược an ninh mạng rộng lớn hơn của khối.
Cointelegraph đã liên hệ với Ủy ban Châu Âu để tìm hiểu thêm chi tiết về các biện pháp an ninh mạng này.
Án phạt khủng có thể lên tới 17 triệu USD chờ đợi
Các công ty không tuân thủ các biện pháp an ninh mạng theo Điều 13 và 14 của CRA có thể phải đối mặt với mức phạt hành chính lên tới 15 triệu Euro (tương đương 17.3 triệu USD) hoặc 2.5% doanh thu hàng năm toàn cầu, tùy theo mức nào cao hơn, theo mục xử phạt của dự thảo cuối cùng.
Việc cung cấp thông tin không chính xác, không đầy đủ hoặc gây hiểu lầm cũng sẽ khiến các công ty bị phạt hành chính lên tới 5 triệu Euro.
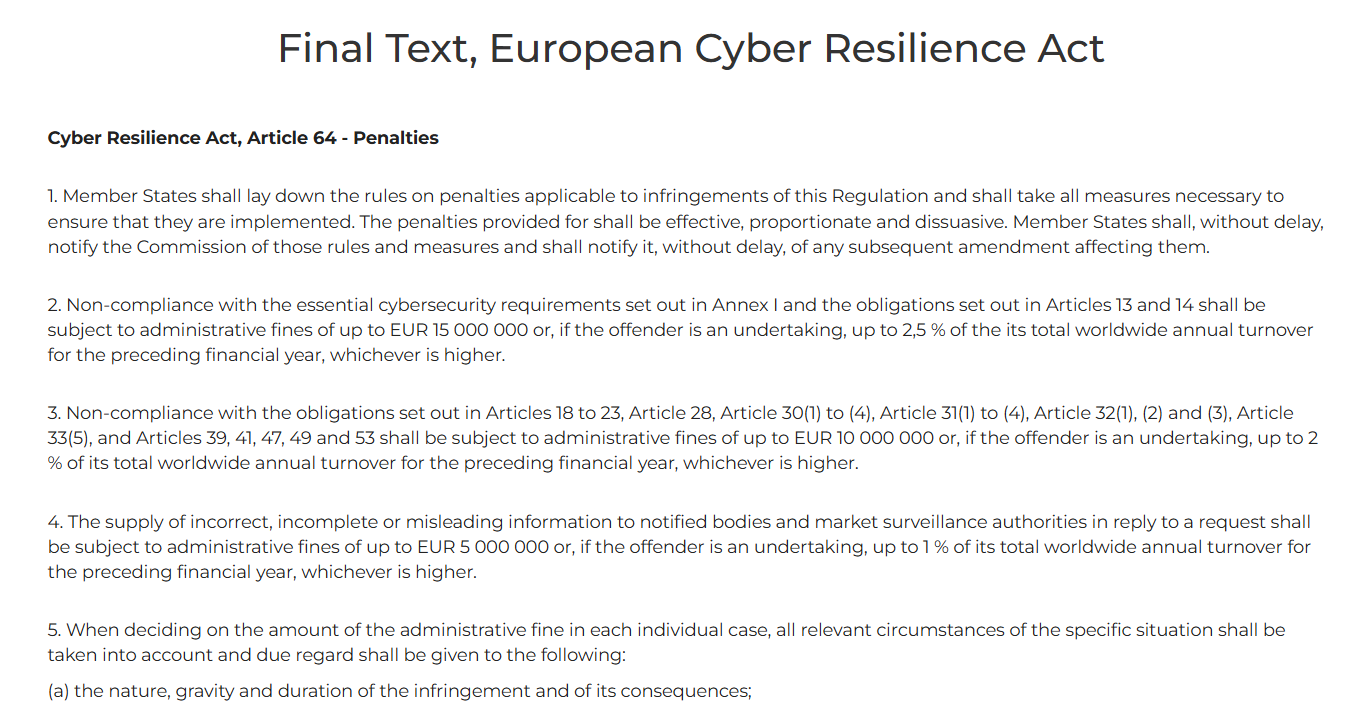
Trích đoạn từ văn bản cuối cùng của Đạo luật An ninh Mạng Châu Âu. Nguồn: European-Cyber-Resilience-Act.com
Quy định mới này được công bố chỉ vài tuần sau khi hai nhà cung cấp ví cứng phổ biến tiết lộ về các vụ rò rỉ dữ liệu người dùng, có nguy cơ dẫn đến các cuộc tấn công lừa đảo (phishing) hoặc kỹ thuật xã hội. Ngày 4 tháng 9, nhà cung cấp ví cứng Trezor tiết lộ thêm 67,000 khách hàng tại Mỹ đã bị ảnh hưởng từ vụ rò rỉ dữ liệu của nhà cung cấp dịch vụ vận chuyển ShipMonk, vượt xa con số ước tính ban đầu là 14,000 người dùng.
Vào thứ Tư, Trezor và BitBox cũng đã cảnh báo người dùng về các email lừa đảo mạo danh thông báo bảo mật khẩn cấp, sau khi nghi ngờ có sự xâm nhập vào các dịch vụ email của bên thứ ba.
Tháng 6 vừa qua, mạng lưới blockchain Layer-1 Zilliqa cũng cảnh báo về một lỗ hổng trong ứng dụng Zilliqa Ledger có thể cho phép kẻ tấn công khôi phục khóa riêng của người dùng bằng cách sử dụng dữ liệu công khai trên chuỗi.
Cointelegraph đã liên hệ với các nhà sản xuất ví như Trezor và Ledger để hỏi về cách họ sẽ tuân thủ các yêu cầu báo cáo mới này.
Nguồn: Cointelegraph – EU cyber rules put crypto wallet makers on 24-hour reporting clock
Bài viết do tienso.org biên dịch và biên soạn lại từ nguồn dẫn phía trên nhằm phục vụ độc giả Việt Nam; nội dung có thể được rút gọn hoặc diễn giải lại so với bản gốc. Bản quyền nội dung gốc thuộc về tác giả và đơn vị xuất bản ban đầu. Bài viết chỉ mang tính thông tin tham khảo, không phải lời khuyên đầu tư — độc giả nên đối chiếu bản gốc và tự xác minh trước khi ra quyết định. Nếu bạn là chủ sở hữu nội dung và muốn chúng tôi hiệu chỉnh hoặc gỡ bài, vui lòng gửi yêu cầu tại trang Liên hệ của tienso.org.