Theo Cointelegraph, nhà sản xuất ví cứng nổi tiếng Ledger của Pháp đã nhận được nhiều báo cáo về các trường hợp cài cắm mã độc vào thiết bị từ nhiều tháng trước khi cuộc khủng hoảng bảo mật gần đây nhất bùng nổ. Thông tin chấn động này được tiết lộ bởi Mark Karpelès, cựu CEO của sàn giao dịch Bitcoin Mt. Gox từng sụp đổ.
Karpelès chia sẻ với Cointelegraph rằng ông biết ít nhất hai người đã liên hệ với Ledger về các thiết bị bị can thiệp từ tháng 12 năm 2025. Tuy nhiên, theo Karpelès, không có bất kỳ cảnh báo công khai nào được Ledger phát đi để phản hồi những thông tin này.
Joe Grand, một nhà nghiên cứu bảo mật danh tiếng, cũng xác nhận với Cointelegraph rằng ông đã cảnh báo Ledger vào ngày 4 tháng 3 năm 2026 về một mã độc được cấy vào ví Nano X. Chiếc ví này được mua qua nền tảng thương mại điện tử Lazada Thái Lan vào tháng 8 năm 2025.
Grand cho biết Ledger đã xác nhận những phát hiện của ông và hứa sẽ điều tra nội bộ. Tuy nhiên, nhà nghiên cứu này đã chỉ trích mạnh mẽ công ty vì đã không chủ động cảnh báo khách hàng về mối đe dọa tiềm tàng này.
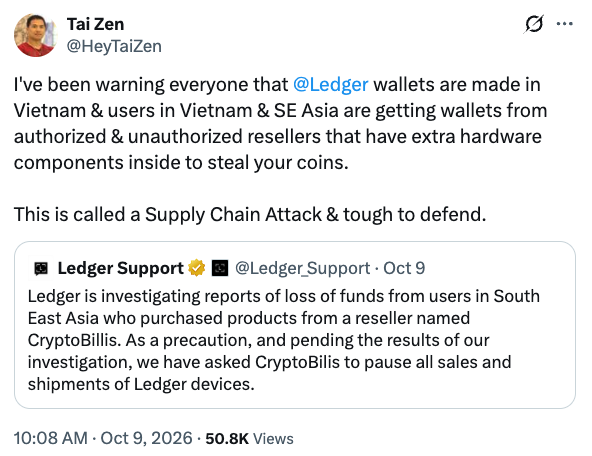
Theo Mark Karpelès, nhà giáo dục tiền mã hóa người Việt Nam Tai Zen đã liên hệ với Ledger về một nghi vấn ví cứng bị cài cắm mã độc vào tháng 12 năm 2025. Nguồn: Tai Zen
Cuộc khủng hoảng bảo mật của Ledger bùng nổ vào ngày 9 tháng 10, khi những khoản tiền mã hóa bị mất được báo cáo liên quan đến các ví bán qua CryptoBilis – một nhà phân phối được ủy quyền tại Đông Nam Á. Ledger đã xác nhận rằng một thiết bị bị ảnh hưởng thực sự chứa mã độc không được phép.
Khi được Cointelegraph hỏi về cách xử lý thông tin tiết lộ của Grand, Ledger từ chối bình luận và chỉ dẫn Cointelegraph đến các tuyên bố công khai của họ trên X (trước đây là Twitter).
Karpelès nhận định: “Có thể việc Ledger không phản hồi một sự cố đơn lẻ về mã độc được tìm thấy trên ví mua từ một đại lý không rõ ràng là điều bình thường.” Ông nhấn mạnh thêm:
Tuy nhiên, số lượng báo cáo ngày càng tăng mà họ chắc chắn đã nhận được, cùng với chất lượng/công nghệ ngày càng tinh vi được sử dụng, lẽ ra phải đủ để cảnh báo họ hành động và ít nhất là nhắc nhở khách hàng phải cẩn trọng hơn.
Lỗ Hổng Nghiêm Trọng Trong Xác Minh Đại Lý: Sân Chơi Cho Kẻ Xấu?
Trong một bài thuyết trình được chia sẻ với Cointelegraph, Grand đã xác định người bán chiếc ví Ledger bị can thiệp là “LedgerXXX” trên Lazada. Tại thời điểm bài viết này, LedgerXXX không được liệt kê là đại lý ủy quyền ở Thái Lan, mặc dù cửa hàng Ledger chính thức trên Lazada thì có.
Cointelegraph đã tìm cách làm rõ danh tính và tình trạng ủy quyền của người bán tại thời điểm thiết bị được mua từ cả Grand và Ledger.
Archie, Trưởng bộ phận kinh doanh của OneKey, chia sẻ với Cointelegraph rằng các nền tảng thương mại điện tử như Lazada có rất nhiều người bán độc lập, khiến khách hàng khó phân biệt đâu là cửa hàng được ủy quyền và đâu là các danh sách khác.
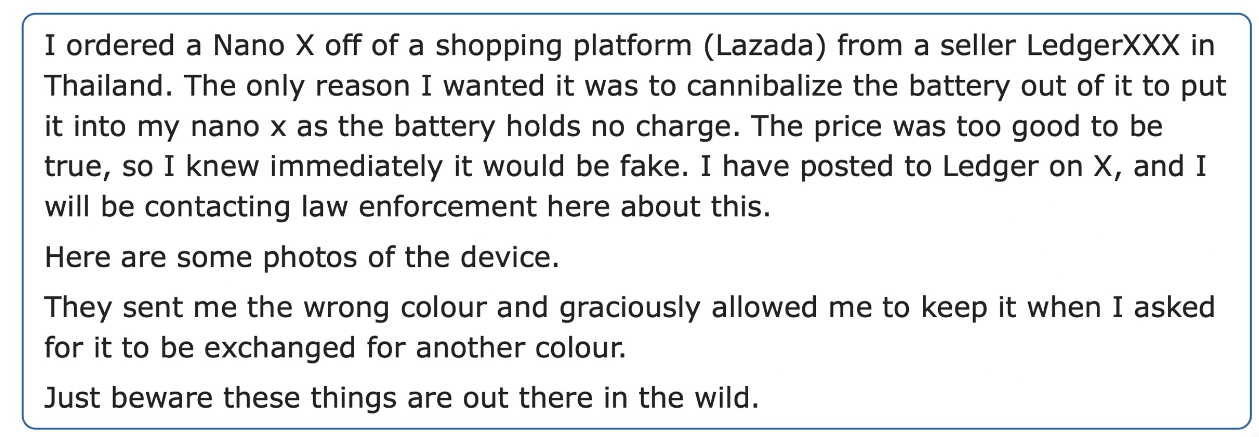
Nguồn: Grand Idea Studio (Joe Grand)
*Có liên quan: Người dùng tiền mã hóa có thể tin tưởng chuỗi cung ứng ví cứng không?*
Sau những sự cố gần đây, OneKey đã gỡ bỏ danh sách các đại lý phân phối của mình để chờ các quy trình kiểm tra nghiêm ngặt hơn. OneKey nhấn mạnh rằng các nhà sản xuất phải chịu trách nhiệm bảo vệ khách hàng, thay vì chỉ dựa vào người mua để tự mình xác định người bán đáng tin cậy.
Lo Ngại An Ninh Từ Việc Bán Ví Không Ủy Quyền Vẫn Rất Hiện Hữu
Những phát hiện của Grand không chỉ dừng lại ở Ledger. Vào tháng 8 năm 2026, ông cũng đã cảnh báo Trezor về các ví Trezor One và Model T bị can thiệp, được mua từ những người bán không được ủy quyền trên TikTok và Facebook.
Trezor thông báo với Cointelegraph rằng ví giả thỉnh thoảng xuất hiện thông qua những người bán không được ủy quyền, tương tự như cảnh báo của họ vào năm 2022 về các thiết bị đã qua chỉnh sửa được bán trên thị trường Nga. Công ty cho biết tuyên bố gần đây của họ về việc không có bằng chứng về các thiết bị bị xâm phạm chỉ áp dụng cho ví mới được bán qua các đại lý ủy quyền.
*Có liên quan: Trezor cắt giảm đại lý phân phối như một ‘biện pháp phòng ngừa’ giữa các báo cáo về việc ví Ledger bị can thiệp*
Tuy nhiên, Trezor cho biết họ vẫn coi các báo cáo liên quan đến người bán không được ủy quyền là những cảnh báo sớm và sử dụng những phát hiện của các nhà nghiên cứu để cải thiện các biện pháp kiểm tra bảo mật.
Trezor khẳng định: “Điều thực sự thay đổi cục diện là một kỹ thuật mới, hoặc một trường hợp đầu tiên thông qua kênh ủy quyền. Một trong hai điều đó có nghĩa là vấn đề đã đến gần hơn với người mua thông thường, và đó là lúc chúng tôi sẽ hành động nhanh nhất, bao gồm cả việc cảnh báo trực tiếp cho khách hàng.”
*Tạp chí: Kẻ lừa đảo mất 4,8 triệu USD lưu trữ trên ví Ledger bị can thiệp: Asia Express*
Nguồn: Cointelegraph – Ledger’s early implant warnings deserved more action, Karpelès says
Bài viết do tienso.org biên dịch và biên soạn lại từ nguồn dẫn phía trên nhằm phục vụ độc giả Việt Nam; nội dung có thể được rút gọn hoặc diễn giải lại so với bản gốc. Bản quyền nội dung gốc thuộc về tác giả và đơn vị xuất bản ban đầu. Bài viết chỉ mang tính thông tin tham khảo, không phải lời khuyên đầu tư — độc giả nên đối chiếu bản gốc và tự xác minh trước khi ra quyết định. Nếu bạn là chủ sở hữu nội dung và muốn chúng tôi hiệu chỉnh hoặc gỡ bài, vui lòng gửi yêu cầu tại trang Liên hệ của tienso.org.