Theo Cointelegraph, sau khi các hacker bị nghi ngờ là của Triều Tiên đã tấn công sàn giao dịch tiền điện tử Bitget và đánh cắp 387,5 triệu đô la vào tuần trước, các nhà điều tra đã nhanh chóng xác định và truy vết được các địa chỉ ví nhận tiền.
CEO Bitget, Gracy Chen, sau đó đã đưa ra yêu cầu gây tranh cãi, đòi nền tảng hoán đổi chuỗi chéo phi tập trung THORChain “từ chối cung cấp dịch vụ cho các địa chỉ này.”
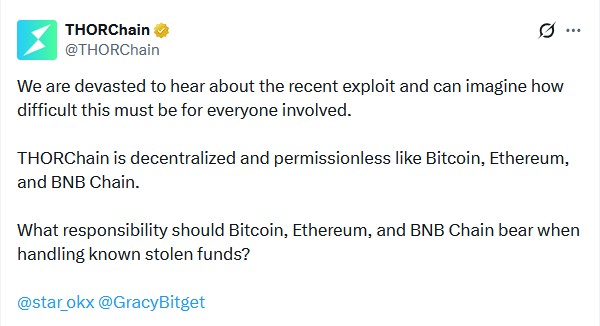
THORChain đã phản hồi mạnh mẽ:
“THORChain là một giao thức phi tập trung và không cần cấp phép, giống như Bitcoin, Ethereum và BNB Chain. Vậy Bitcoin, Ethereum và BNB Chain sẽ phải chịu trách nhiệm gì khi xử lý các khoản tiền bị đánh cắp đã biết?”
Động thái này vấp phải nhiều ý kiến trái chiều, đặc biệt khi giao thức này đã bị tạm dừng ngay lập tức vào tháng 5 khi 10,7 triệu đô la quỹ của chính nó bị tấn công. Vấn đề càng phức tạp hơn khi THORChain đã vô hiệu hóa khóa quản trị (admin key) của mình và không có cách dễ dàng để kiểm duyệt các địa chỉ, ngay cả khi họ muốn.
Nguồn: THORChain
Tranh cãi tương tự đã từng nổ ra trước đây, khi THORChain được sử dụng để hoán đổi khoảng 1,2 tỷ đô la từ số tiền bị đánh cắp trong vụ hack 1,46 tỷ đô la của Bybit. Điều trùng hợp là khóa quản trị của THORChain đã bị vô hiệu hóa chỉ 11 ngày trước đó.
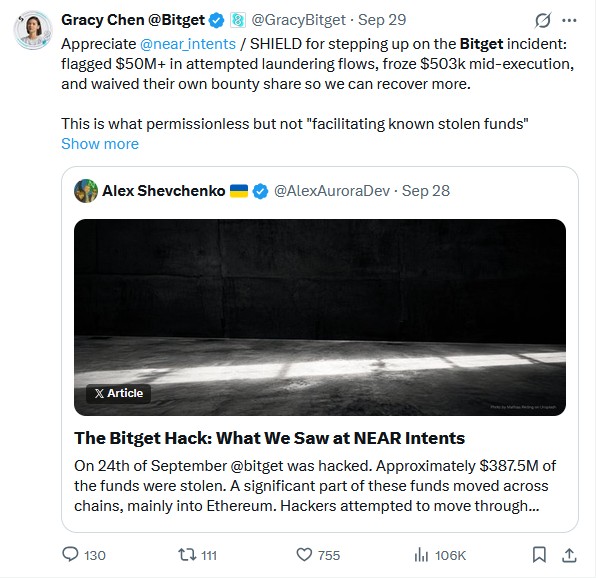
Trái ngược hoàn toàn với THORChain, NEAR Intents đã chọn một hướng đi khác. Chương trình SHIELD tự động của họ đã chặn các địa chỉ liên quan đến vụ hack khỏi việc hoán đổi 50 triệu đô la trên nền tảng, thậm chí từ chối khoản tiền thưởng 5% mà Bitget đã đề nghị cho hành động này.
Giờ đây, NEAR Intents đang phải đối mặt với sự chỉ trích từ những người ủng hộ tối đa sự phi tập trung vì bị cho là không đủ phi tập trung.
Để thảo luận về các vấn đề pháp lý liên quan đến vụ việc này, Cointelegraph Magazine đã có cuộc trò chuyện với Yuriy Brisov từ D&A Partners. Dưới đây là nội dung đã được chỉnh sửa của cuộc phỏng vấn.
Magazine: Bitget đã yêu cầu THORChain chặn các quỹ liên quan đến vụ hack, và THORChain trả lời rằng họ là một giao thức phi tập trung và không cần cấp phép. Đây có phải là một biện pháp tự vệ hợp pháp không? Họ có nghĩa vụ phải chặn các địa chỉ đó không?
Brisov: Điều này phụ thuộc vào mức độ phi tập trung. Khi họ làm điều này – khi họ chặn một số địa chỉ – họ cho thấy rằng các node của họ không thực sự phi tập trung. Việc này tốt cho cộng đồng, khi họ có thể sử dụng quyền lực này để ngăn chặn một số hoạt động độc hại. Tuy nhiên, đồng thời, họ cũng tự đẩy mình vào bất kỳ yêu cầu pháp lý nào khác. Biện pháp bảo vệ duy nhất của họ là “chúng tôi phi tập trung.”
Trong trường hợp của Uniswap, họ nói ‘chúng tôi thực sự phi tập trung và chúng tôi không thể làm gì.’ [Các nhà đầu tư đã kiện Uniswap sau khi mua 38 token lừa đảo và rugpull, nhưng một thẩm phán đã bác bỏ vụ kiện vào tháng 3 — Biên tập viên.]
Và đây là biện pháp bảo vệ mạnh nhất cho bất kỳ giao thức DeFi nào. Nếu họ cho thấy rằng họ có thể chặn, kiểm soát hoặc bằng cách nào đó can thiệp – ngay cả trong nỗ lực thiện chí nhằm ngăn chặn gian lận – họ vẫn tự mở ra những yêu cầu kiểu này. Rằng nếu bạn có quyền kiểm soát, thì có lẽ quyền kiểm soát của bạn không nên chỉ giới hạn trong các trường hợp gian lận rõ ràng. Bạn nên áp dụng [kiểm soát đối với] các vấn đề thẩm định. Bạn nên áp dụng các biện pháp bảo vệ KYC và AML.
Liên quan: Uniswap thắng kiện tập thể cáo buộc hỗ trợ các vụ ‘rug pull’ tiền điện tử
Magazine: NEAR Intents đã chặn các địa chỉ đó, và Bitget đã cảm ơn họ vì điều này. Điều đó có nghĩa là NEAR đã cho thấy Intents không phi tập trung và do đó sẽ cần phải can thiệp vào nhiều tình huống khác?
Nếu bạn cho thấy rằng bạn có quyền kiểm soát tài sản, thì bạn có khả năng tự mở ra tất cả các yêu cầu tiềm năng liên quan đến các kế hoạch pump-and-dump, biến động, hoặc bất kỳ yêu cầu tiềm năng nào khác của bất kỳ nhà đầu tư nào đã bị thiệt hại. Và giờ đây họ có thể nói rằng bạn có quyền kiểm soát. Tại sao bạn sử dụng nó trong một trường hợp và không sử dụng nó trong một trường hợp khác? Tại sao bạn không kiểm tra tất cả các nhà phát hành token trên nền tảng của mình? Tại sao họ không cung cấp các mẫu KYC như trên bất kỳ sàn giao dịch tập trung nào?
Nguồn: Gracy Chen
Magazine: THORChain lập luận rằng việc tạm dừng giao thức vào tháng 5 ban đầu được kích hoạt bởi một hệ thống tự động và họ không có khả năng chặn các địa chỉ cụ thể. Nếu đúng, đây có phải là một biện pháp bảo vệ không?
Brisov: Có thể. Chúng ta chưa biết, vì điều đó chưa bị thách thức. Nhưng bất kỳ mức độ kiểm soát nào cũng khiến bất kỳ dự án DeFi nào yếu hơn khi đối mặt với bất kỳ người yêu cầu bồi thường nào.
Magazine: Mặt khác, giao thức có thể nâng cấp phần mềm nếu muốn chặn các địa chỉ nhất định. Liệu một dự án có thể gặp rắc rối pháp lý vì thiếu thận trọng hoặc sơ suất nếu họ không áp đặt điều gì đó như vậy?
Điều đó phụ thuộc vào cách thực hiện từ phía kỹ thuật. Giả sử có một oracle có thể tự động phát hiện bất kỳ IP nào của Triều Tiên và chặn nó, và không có người nào ngồi đó và nhấn nút – “có một hacker Triều Tiên, hãy chặn hắn.” Thì điều đó ổn.
Nếu có một đội ngũ giám sát tình hình và nói, “Được thôi, chúng tôi thấy đây là một hoạt động bất hợp pháp, chúng tôi chặn các địa chỉ này, chúng tôi nhấn nút thủ công.” Từ quan điểm pháp lý, mặc dù đó là một hành động tốt và có lợi cho cộng đồng, nó vẫn khiến dự án không hoàn toàn phi tập trung từ góc độ pháp lý, và nó tước đi sự bảo vệ mà các quy định như MiCA [Luật Thị trường Tài sản Crypto của EU] hoặc sự hiểu biết chung mà SEC và CFTC cung cấp, rằng nếu bạn hoàn toàn phi tập trung, bạn không thể chịu trách nhiệm về hành động của những người tham gia trong hệ sinh thái của bạn.
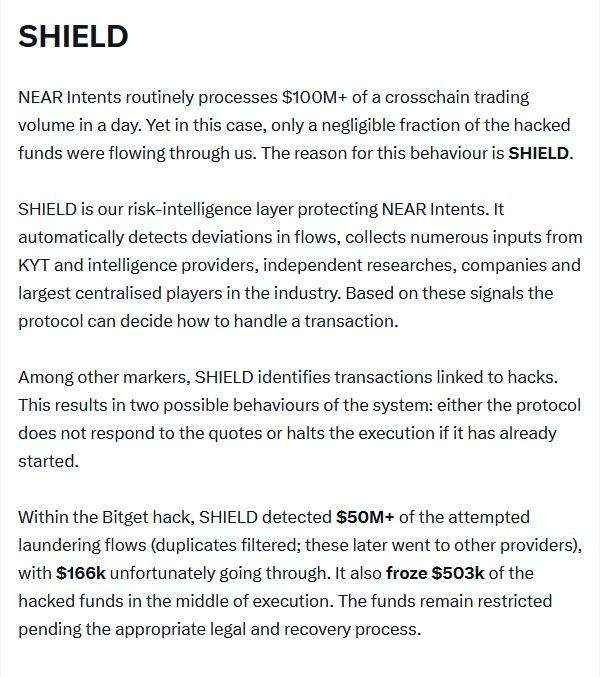
Nguồn: Alex Shevchenko
Magazine: Công nghệ của NEAR được gọi là SHIELD và đó là một quy trình tự động xác định các địa chỉ liên quan đến các vụ hack đã biết trên các blockchain công khai, sau đó tự động chặn chúng truy cập vào Intents. Điều đó có nghĩa là nó có nhiều khả năng được coi là phi tập trung hơn không?
Brisov: Chắc chắn rồi. Họ cho thấy rằng họ là những bên hành động thiện chí đang cố gắng [thêm] các biện pháp bảo vệ vào các giao thức của mình. Không có đội ngũ tuân thủ, những người ngồi đó và kiểm soát hoạt động thủ công. Đây là một giải pháp thông minh, và đó là điều chúng tôi khuyến nghị cho tất cả các công ty DeFi.
Magazine: Vào tháng 2 năm 2025, THORChain đã vô hiệu hóa khóa quản trị, vốn cho phép họ thực hiện các thay đổi đơn phương như vậy. Với việc thiếu khóa quản trị và thực tế là họ có hàng trăm trình xác thực, điều đó có khiến họ đủ phi tập trung không?
Brisov: Rất có thể, nhưng chúng ta không thể khẳng định chắc chắn. Tôi sẽ nói là có.
Magazine: THORChain không phải là một bộ trộn (mixer). Bạn có thể lấy tiền bị đánh cắp từ Bitget và hoán đổi chúng trên THORChain, nhưng khi ra khỏi đó, chúng vẫn sẽ được liên kết minh bạch với các hacker của Bitget. Điều đó phù hợp với định nghĩa rửa tiền như thế nào? Hay đó là nhận hàng hóa bị đánh cắp?
Brisov: Tôi không thấy làm thế nào họ có thể chịu trách nhiệm về rửa tiền vì ngay cả Tornado Cash, một phần nào đó được tạo ra để rửa tiền [đã tránh được các lệnh trừng phạt của Mỹ vì các hợp đồng thông minh bất biến không phải là tài sản có thể bị trừng phạt theo các điều khoản về rửa tiền — Biên tập viên].
Luật pháp Mỹ coi một thứ là tài sản hoặc không phải tài sản. Và rửa tiền là việc di chuyển bất hợp pháp tài sản qua các kênh hợp pháp. Bạn tạo ra lợi nhuận từ hoạt động bất hợp pháp, và đó là tài sản, và sau đó bạn di chuyển nó qua một số kênh và cố gắng hợp pháp hóa nó. Nhưng các hợp đồng thông minh hoàn toàn không phải là tài sản. Bạn không kiểm soát chúng. Bạn không sở hữu chúng. Đó là cách Tornado Cash đã thắng kiện tại tòa án đối với các lệnh trừng phạt của OFAC. Họ chỉ chứng minh rằng họ không có bất kỳ quyền kiểm soát nào đối với các hợp đồng thông minh của mình.
Magazine: Vụ hack Bybit đã xảy ra 18 tháng trước. Điều đó có nghĩa là sẽ không có hành động pháp lý nào được thực hiện chống lại THORChain, hay những vụ án này chỉ mất nhiều thời gian?
Brisov: Điều đó có thể xảy ra trong tương lai, chắc chắn. Sau vụ Bybit, họ đã nghiêm túc tự mở ra những yêu cầu tiềm năng.
Nguồn: Cointelegraph
Nguồn: Cointelegraph – Could THORChain face prosecution over stolen Bitget funds?
Bài viết do tienso.org biên dịch và biên soạn lại từ nguồn dẫn phía trên nhằm phục vụ độc giả Việt Nam; nội dung có thể được rút gọn hoặc diễn giải lại so với bản gốc. Bản quyền nội dung gốc thuộc về tác giả và đơn vị xuất bản ban đầu. Bài viết chỉ mang tính thông tin tham khảo, không phải lời khuyên đầu tư — độc giả nên đối chiếu bản gốc và tự xác minh trước khi ra quyết định. Nếu bạn là chủ sở hữu nội dung và muốn chúng tôi hiệu chỉnh hoặc gỡ bài, vui lòng gửi yêu cầu tại trang Liên hệ của tienso.org.