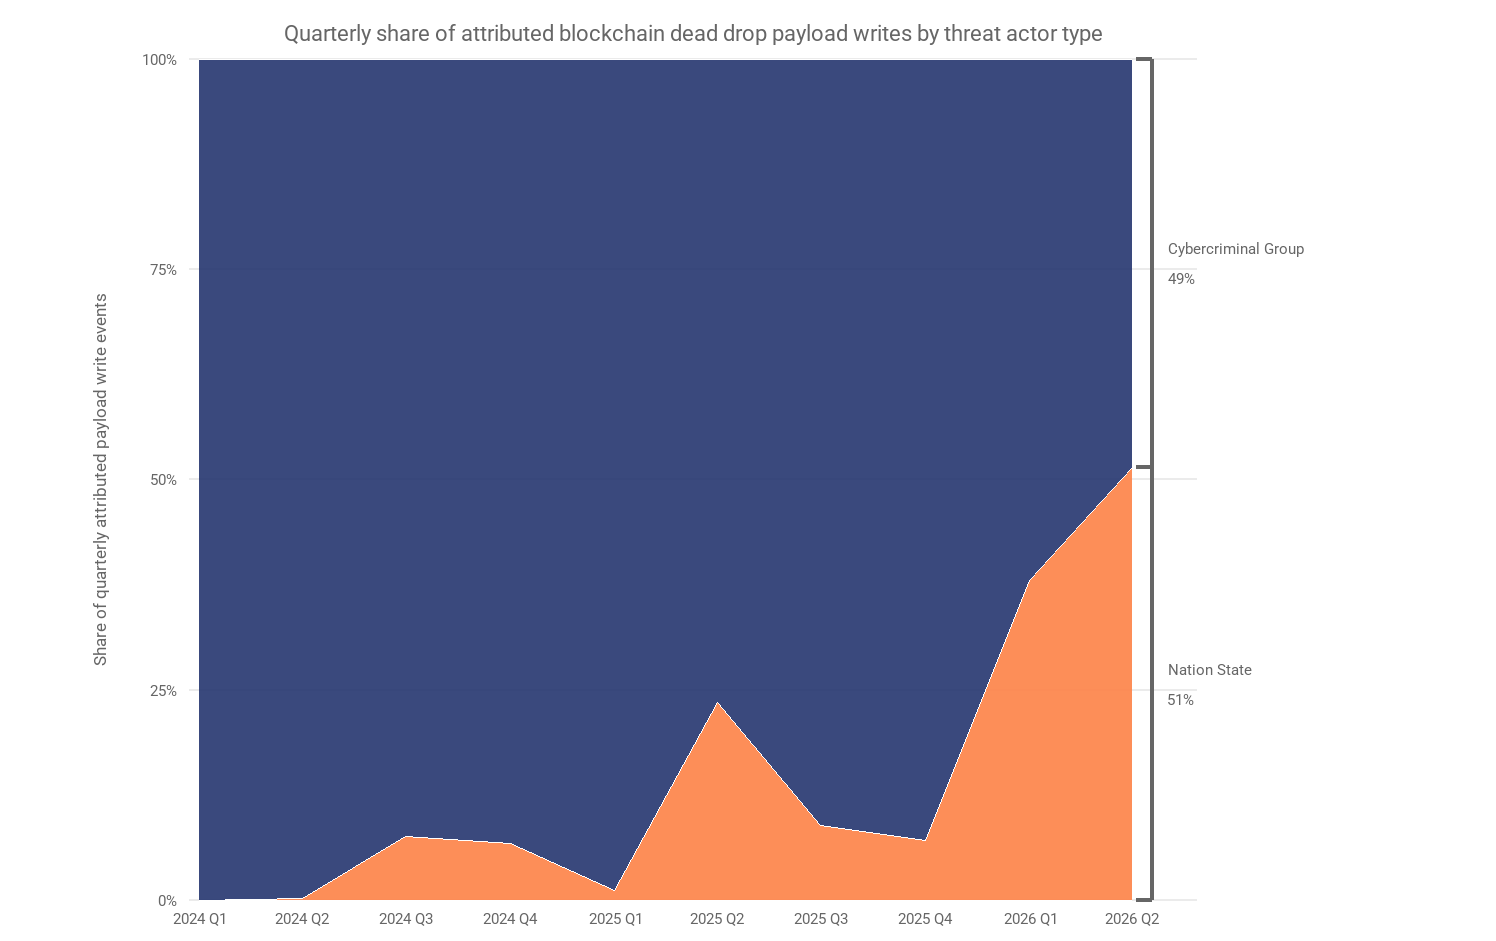
Theo Cointelegraph, một báo cáo gây chấn động từ Chainalysis đã tiết lộ sự thật đáng sợ: các nhóm tin tặc được nhà nước hậu thuẫn chiếm tới khoảng hai phần ba hoạt động mới hàng quý, đẩy số lần các tin tặc lưu trữ mã độc hoặc thông tin hạ tầng lên blockchain công khai tăng vọt 420% chỉ trong 12 tháng qua! Đây là lời cảnh báo nghiêm trọng về mối đe dọa ngày càng leo thang trong không gian tài sản số.
Chainalysis đã chỉ rõ Triều Tiên và Iran là những quốc gia đứng sau các chiến dịch tin tặc tinh vi này. Trong một phát hiện quan trọng, công ty phân tích dữ liệu này đã liên kết các hoạt động chưa từng được quy kết trước đây trên các blockchain Tron, Aptos và BNB Smart Chain (BSC) với UNC5342 – một nhóm tin tặc có liên hệ với Triều Tiên, từng bị Google Threat Intelligence theo dõi sát sao.
Chainalysis báo cáo rằng các con trỏ được mã hóa trong giao dịch trên Tron và Aptos đã dẫn các thiết bị bị nhiễm độc tới cùng một giao dịch trên BSC. Tron đóng vai trò là tuyến đường chính, trong khi Aptos được dùng làm phương án dự phòng. Giao dịch trên BSC này chứa các địa chỉ máy chủ được mã hóa và dữ liệu cấu hình, cho phép kết nối các thiết bị bị xâm nhập với hạ tầng off-chain (ngoài chuỗi) để truy cập từ xa và đánh cắp dữ liệu.
Chainalysis nhận định, việc sử dụng các blockchain công khai đã gia tăng đáng kể tính bền vững cho các chiến dịch malware. Lý do là thông tin độc hại vẫn có thể truy cập được ngay cả khi các tên miền, máy chủ hoặc kho lưu trữ mã bị gỡ bỏ. Năm 2025, tin tặc Triều Tiên từng sử dụng một kỹ thuật tương tự mang tên EtherHiding để chèn mã đánh cắp tiền mã hóa vào các hợp đồng thông minh.
Công Cụ AI Đẩy Nhanh Tốc Độ Ghi Mã Độc
Chainalysis cũng ghi nhận mức tăng trưởng đáng kinh ngạc 440% trong các hoạt động ghi mã độc lên blockchain kể từ tháng 7 năm 2025. Đây là thời điểm các mô hình trí tuệ nhân tạo (AI) mã nguồn mở của Trung Quốc, với năng lực cao, bắt đầu có khả năng tạo ra mã độc với các biện pháp bảo vệ hạn chế.
Eric Jardine, trưởng nhóm nghiên cứu tội phạm mạng tại Chainalysis, đã chia sẻ với Cointelegraph rằng họ đã tìm thấy một “liên kết thời gian rõ ràng”, nhưng chưa thể chứng minh các tin tặc thực hiện giao dịch và hợp đồng độc hại đã sử dụng các mô hình AI này để tăng cường “năng suất” tấn công của mình.
Tin Tặc Liên Quan Đến Iran “Ghi Dấu” Chỉ Dẫn Malware Lên Bitcoin
Chainalysis cũng đã phát hiện các đối tượng tấn công tình nghi có liên hệ với Bộ Tình báo Iran đang ghi dữ liệu định tuyến lệnh và kiểm soát được mã hóa lên blockchain Bitcoin.
Chainalysis cho biết, đánh giá của họ dựa trên chủng loại malware, phương pháp giải mã, thời gian và hạ tầng máy chủ liên quan đến các hoạt động của Iran đã được báo cáo trước đây, chứ không chỉ riêng hoạt động trên blockchain.
Theo báo cáo, các ví do tin tặc kiểm soát đã gửi các khoản thanh toán nhỏ đến một địa chỉ Bitcoin nổi tiếng, có mối liên hệ lịch sử với Satoshi Nakamoto – người tạo ra Bitcoin. Chainalysis khẳng định địa chỉ này không có bất kỳ kết nối nào với tin tặc, mà chỉ được dùng làm một vị trí công khai vĩnh viễn để các thiết bị bị nhiễm độc có thể kiểm tra các chỉ dẫn cập nhật.
Kẻ tấn công có thể thay đổi hạ tầng máy chủ của chúng bằng cách công bố một giao dịch Bitcoin khác, sau đó các thiết bị bị nhiễm sẽ tự động truy xuất thông tin mới. Một khi malware thu thập được các chỉ dẫn này, hoạt động sẽ chuyển sang off-chain (ngoài chuỗi) để thực hiện các hành vi như truy cập từ xa, đánh cắp thông tin đăng nhập và phát tán thêm mã độc.
Nguồn: Cointelegraph – State hackers drive 420% surge in onchain malware, Chainalysis finds
Bài viết do tienso.org biên dịch và biên soạn lại từ nguồn dẫn phía trên nhằm phục vụ độc giả Việt Nam; nội dung có thể được rút gọn hoặc diễn giải lại so với bản gốc. Bản quyền nội dung gốc thuộc về tác giả và đơn vị xuất bản ban đầu. Bài viết chỉ mang tính thông tin tham khảo, không phải lời khuyên đầu tư — độc giả nên đối chiếu bản gốc và tự xác minh trước khi ra quyết định. Nếu bạn là chủ sở hữu nội dung và muốn chúng tôi hiệu chỉnh hoặc gỡ bài, vui lòng gửi yêu cầu tại trang Liên hệ của tienso.org.