Theo Cointelegraph, một tin tặc đã thực hiện âm mưu tấn công vào một module tùy chỉnh được kết nối với ví Ethereum Safe, với ý định chiếm đoạt khoảng 7,7 triệu USD giá trị rsETH. Tuy nhiên, kế hoạch đã đổ bể khi số tiền này bất ngờ bị chặn lại bởi một bot MEV (Giá trị có thể khai thác tối đa).
Công ty bảo mật blockchain Blockaid cho biết, tin tặc đã sử dụng một tính năng “keeper multicall” công khai để điều hướng một module thanh khoản tùy chỉnh của Uniswap v4 vào một “hooked pool” do chính chúng tạo ra. Tại đây, aEthrsETH đã được unwrap thành rsETH, chuẩn bị cho phi vụ chiếm đoạt.
Blockaid đã xác định ví bị ảnh hưởng là một ví Safe thuộc về một người dùng chưa được tiết lộ danh tính. Vào thời điểm báo cáo ban đầu, khoảng 7,73 triệu USD giá trị rsETH đã được ghi nhận là bị mất.
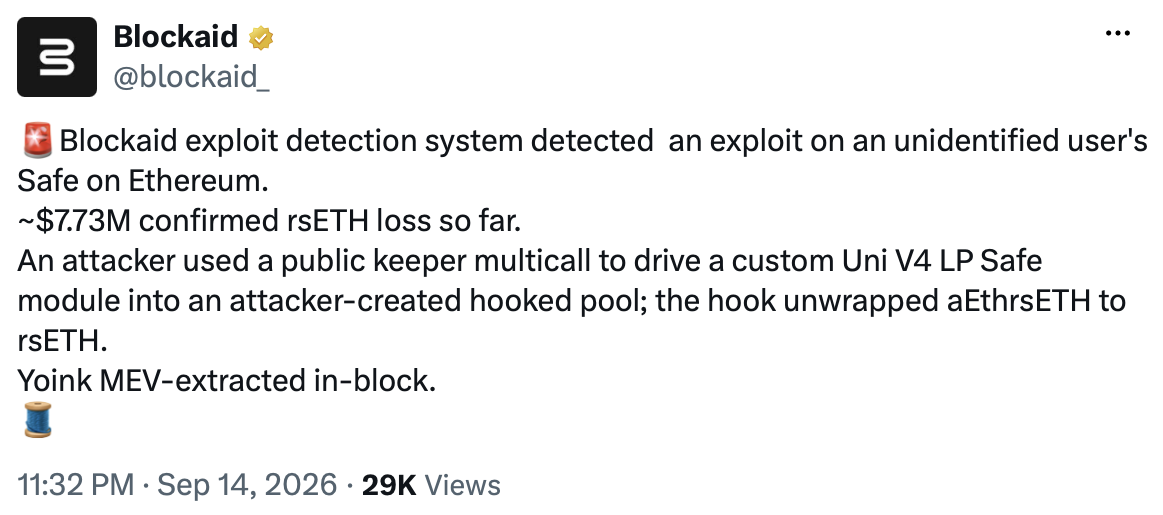
Nguồn: Blockaid
Điều bất ngờ là vụ tấn công này sau đó đã bị “front-run” bởi một bot MEV có tên Yoink. Đây là một chương trình tự động liên tục theo dõi các giao dịch blockchain để tìm kiếm cơ hội kiếm lời. Bot Yoink đã nhanh chóng chiếm lấy toàn bộ số rsETH trước khi kẻ tấn công ban đầu có thể kiểm soát chúng. Dữ liệu từ Etherscan cho thấy Yoink đã chuyển khoảng 18,93 ETH, tương đương khoảng 46.000 USD, đến một địa chỉ được gắn nhãn là “block builder” trong cùng một giao dịch.
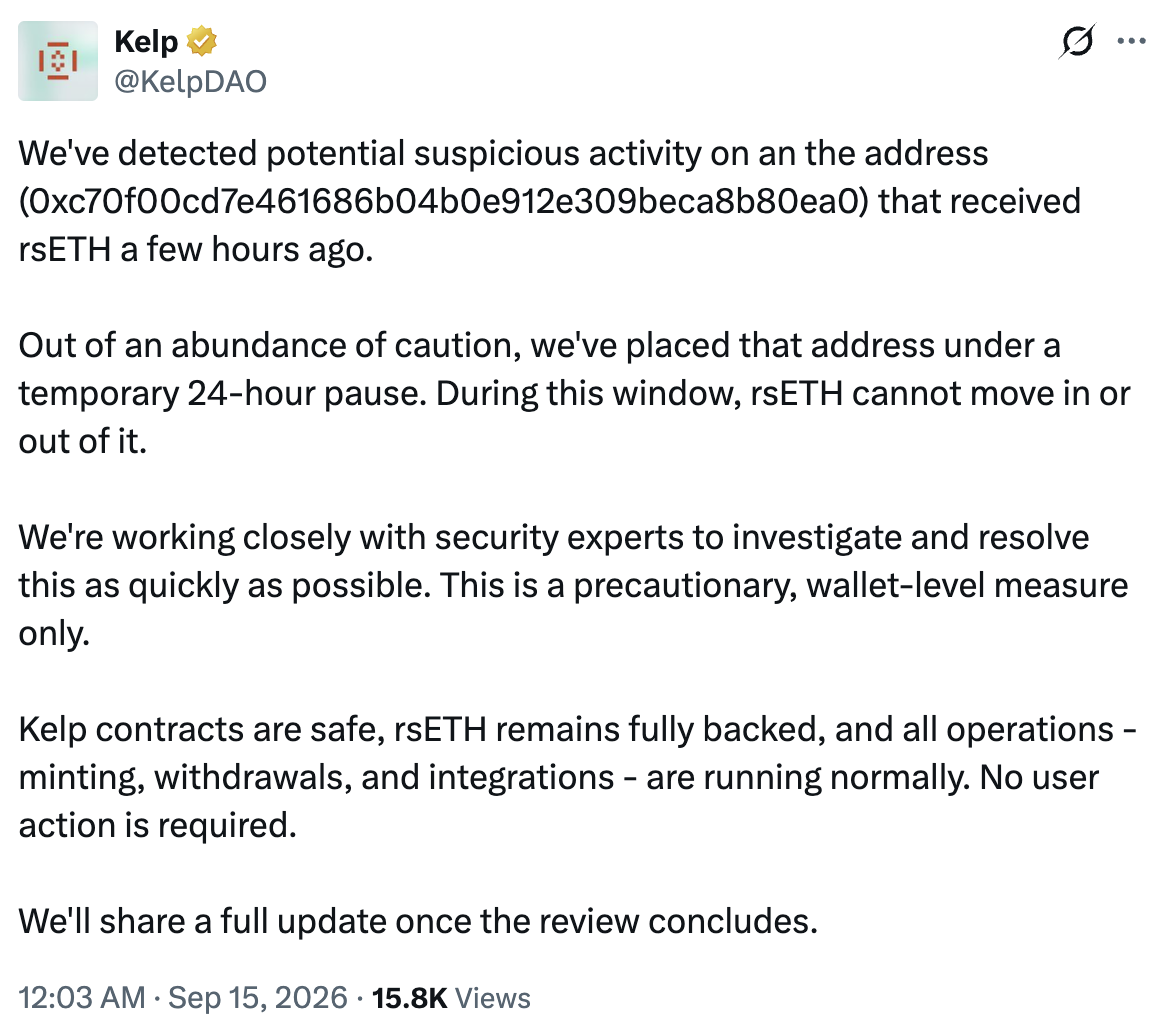
Ngay sau sự việc, Kelp, giao thức đứng sau rsETH, đã lập tức áp dụng biện pháp tạm dừng 24 giờ đối với địa chỉ ví nhận tiền, tạm thời ngăn chặn việc chuyển token đi. Kelp trấn an cộng đồng: “Đây chỉ là một biện pháp phòng ngừa cấp độ ví. Hợp đồng của Kelp vẫn an toàn và rsETH được hỗ trợ đầy đủ.”
Nguồn: KelpDAO
Giao thức này cũng cho biết, các hoạt động mint (đúc token), rút tiền và tích hợp vẫn diễn ra bình thường trong khi họ đang làm việc với các chuyên gia bảo mật để điều tra sự cố. Vector tấn công rõ ràng liên quan đến module tùy chỉnh được kết nối với ví Safe của nạn nhân, trong khi Kelp khẳng định các hợp đồng của họ không bị ảnh hưởng.
Cointelegraph đã liên hệ với Blockaid và Kelp để yêu cầu bình luận thêm nhưng chưa nhận được phản hồi tại thời điểm xuất bản.
Nguồn: Cointelegraph – ETH wallet exploit backfires as MEV bot captures $7.7M, Kelp freezes address
Bài viết do tienso.org biên dịch và biên soạn lại từ nguồn dẫn phía trên nhằm phục vụ độc giả Việt Nam; nội dung có thể được rút gọn hoặc diễn giải lại so với bản gốc. Bản quyền nội dung gốc thuộc về tác giả và đơn vị xuất bản ban đầu. Bài viết chỉ mang tính thông tin tham khảo, không phải lời khuyên đầu tư — độc giả nên đối chiếu bản gốc và tự xác minh trước khi ra quyết định. Nếu bạn là chủ sở hữu nội dung và muốn chúng tôi hiệu chỉnh hoặc gỡ bài, vui lòng gửi yêu cầu tại trang Liên hệ của tienso.org.